
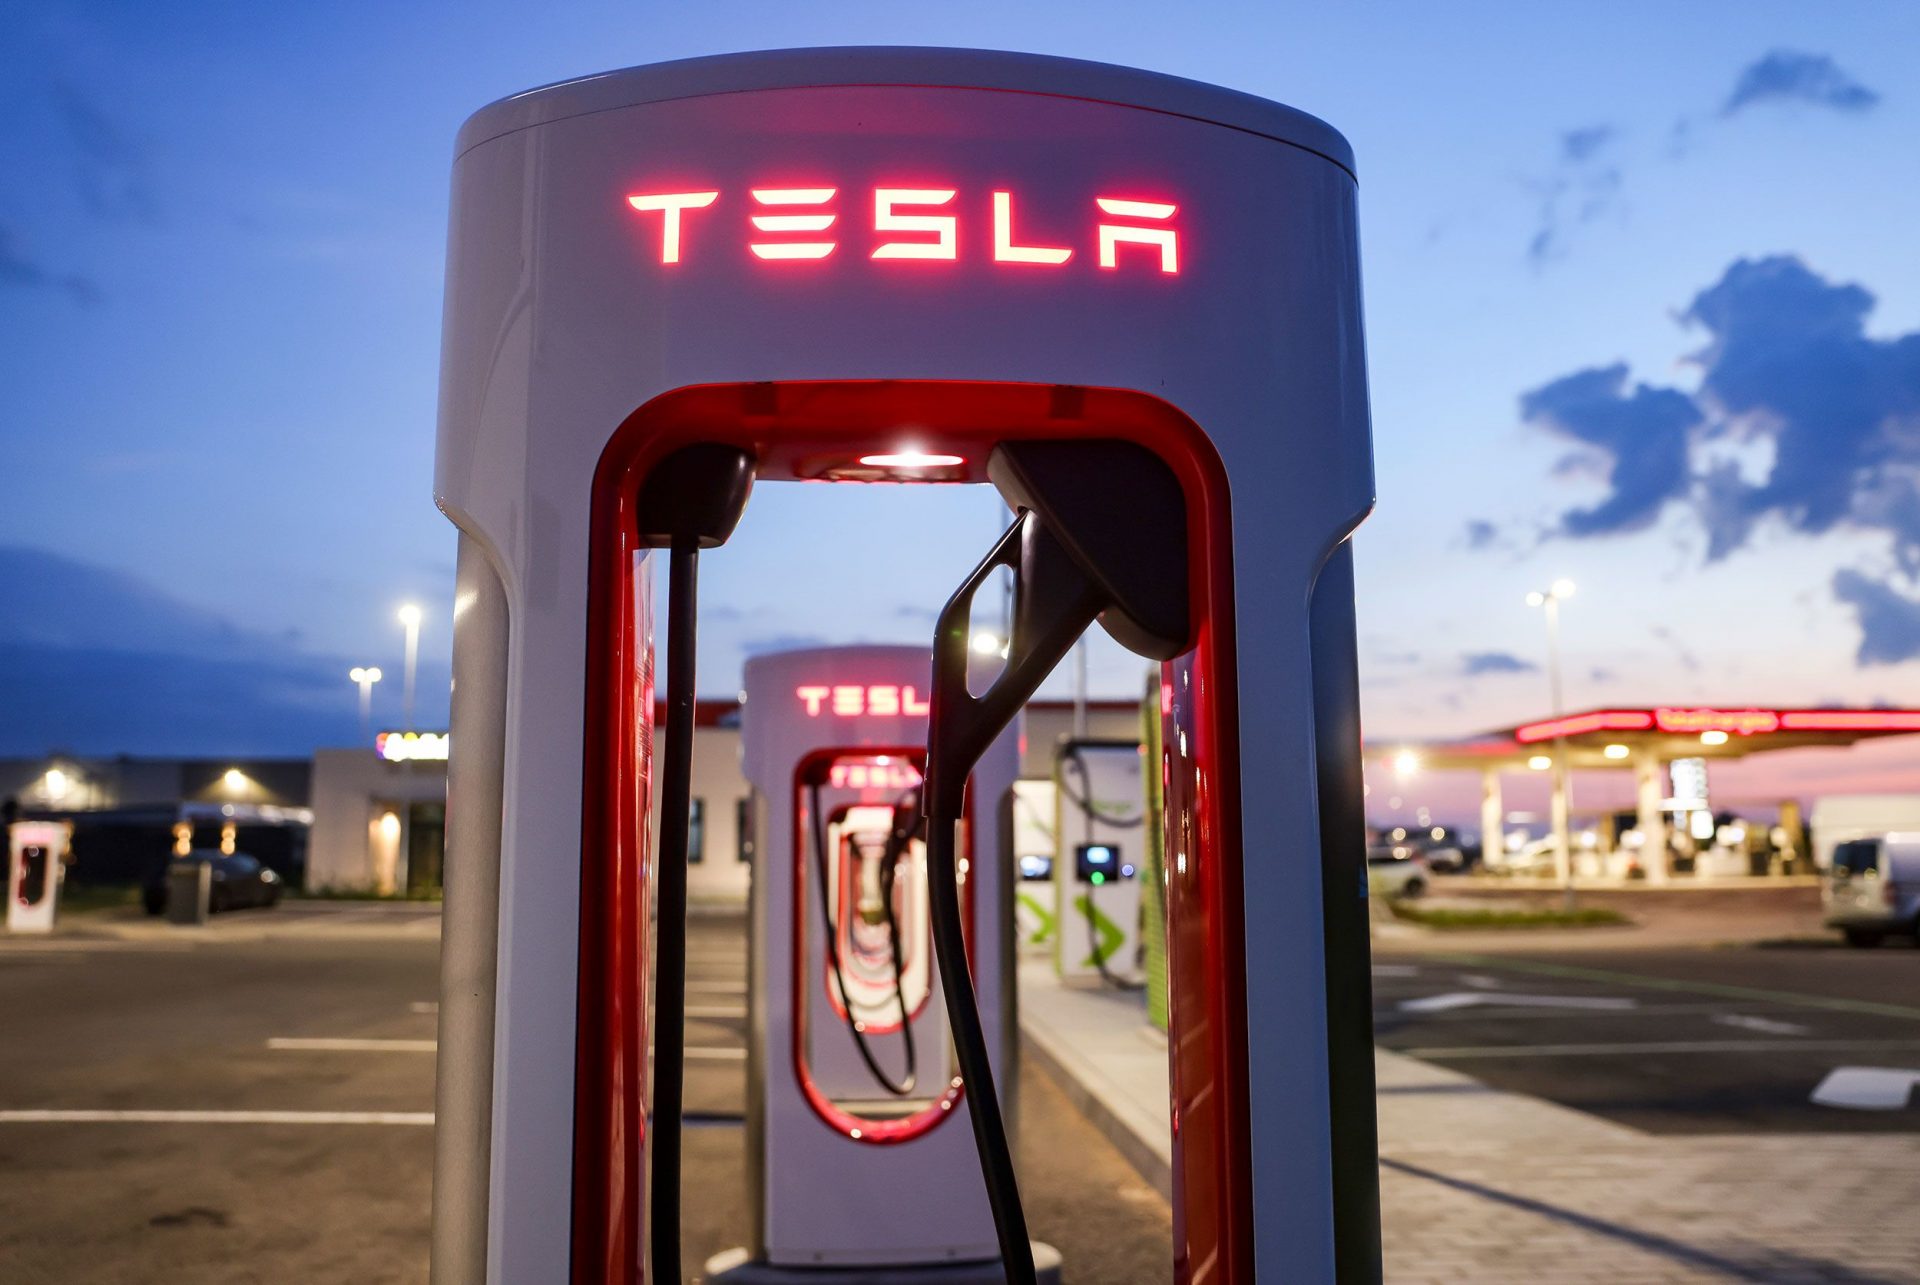
Vulnerabilități cibernetice în sistemele de încărcare ale vehiculelor electrice
Cercetătorii de la SaiFlow au publicat un blog despre probleme de securitate specifice comunicării dintre serviciul de management al sistemului de încărcare (CSMS) și punctul de încărcare al mașinii electrice (CP). De asemenea, cercetătorii au publicat un blog cu detaliile tehnice ale vulnerabilităților, metodelor de atac și măsurilor de ameliorare, notează DNSC, citat de Editiadedimineata.ro.
Concret, există posibilitatea exploatării anumitor vulnerabilități specifice versiunilor 1.6J și 2.0.1 ale Open Charge Port Protocol (OCPP), ce utilizează WebSocket communications. Versiunile sunt disponibile ca parte a infrastructurii implementate în prezent de mai mulți furnizori, notează DNSC.
Citiți mai multe AICI.
Articole asemănătoare
YouTube, criticată pentru insuficiența măsurilor de combatere a dezinformării
Constituția, des amintită dar rar respectată. De ce argumentul imunității parlamentare este nul?
Editiadedimineata.ro | Organizația Mondială a Sănătății, despre purtarea măștilor: Nu reprezintă ”soluția miracol”
Putin susține că Rusia a dejucat planul de asasinare a unui jurnalist pro-Kremlin
Jurnalistul Christo Grozev, vizat de o rețea de spioni care lucra pentru Rusia. Ei plănuiau asasinarea sa