
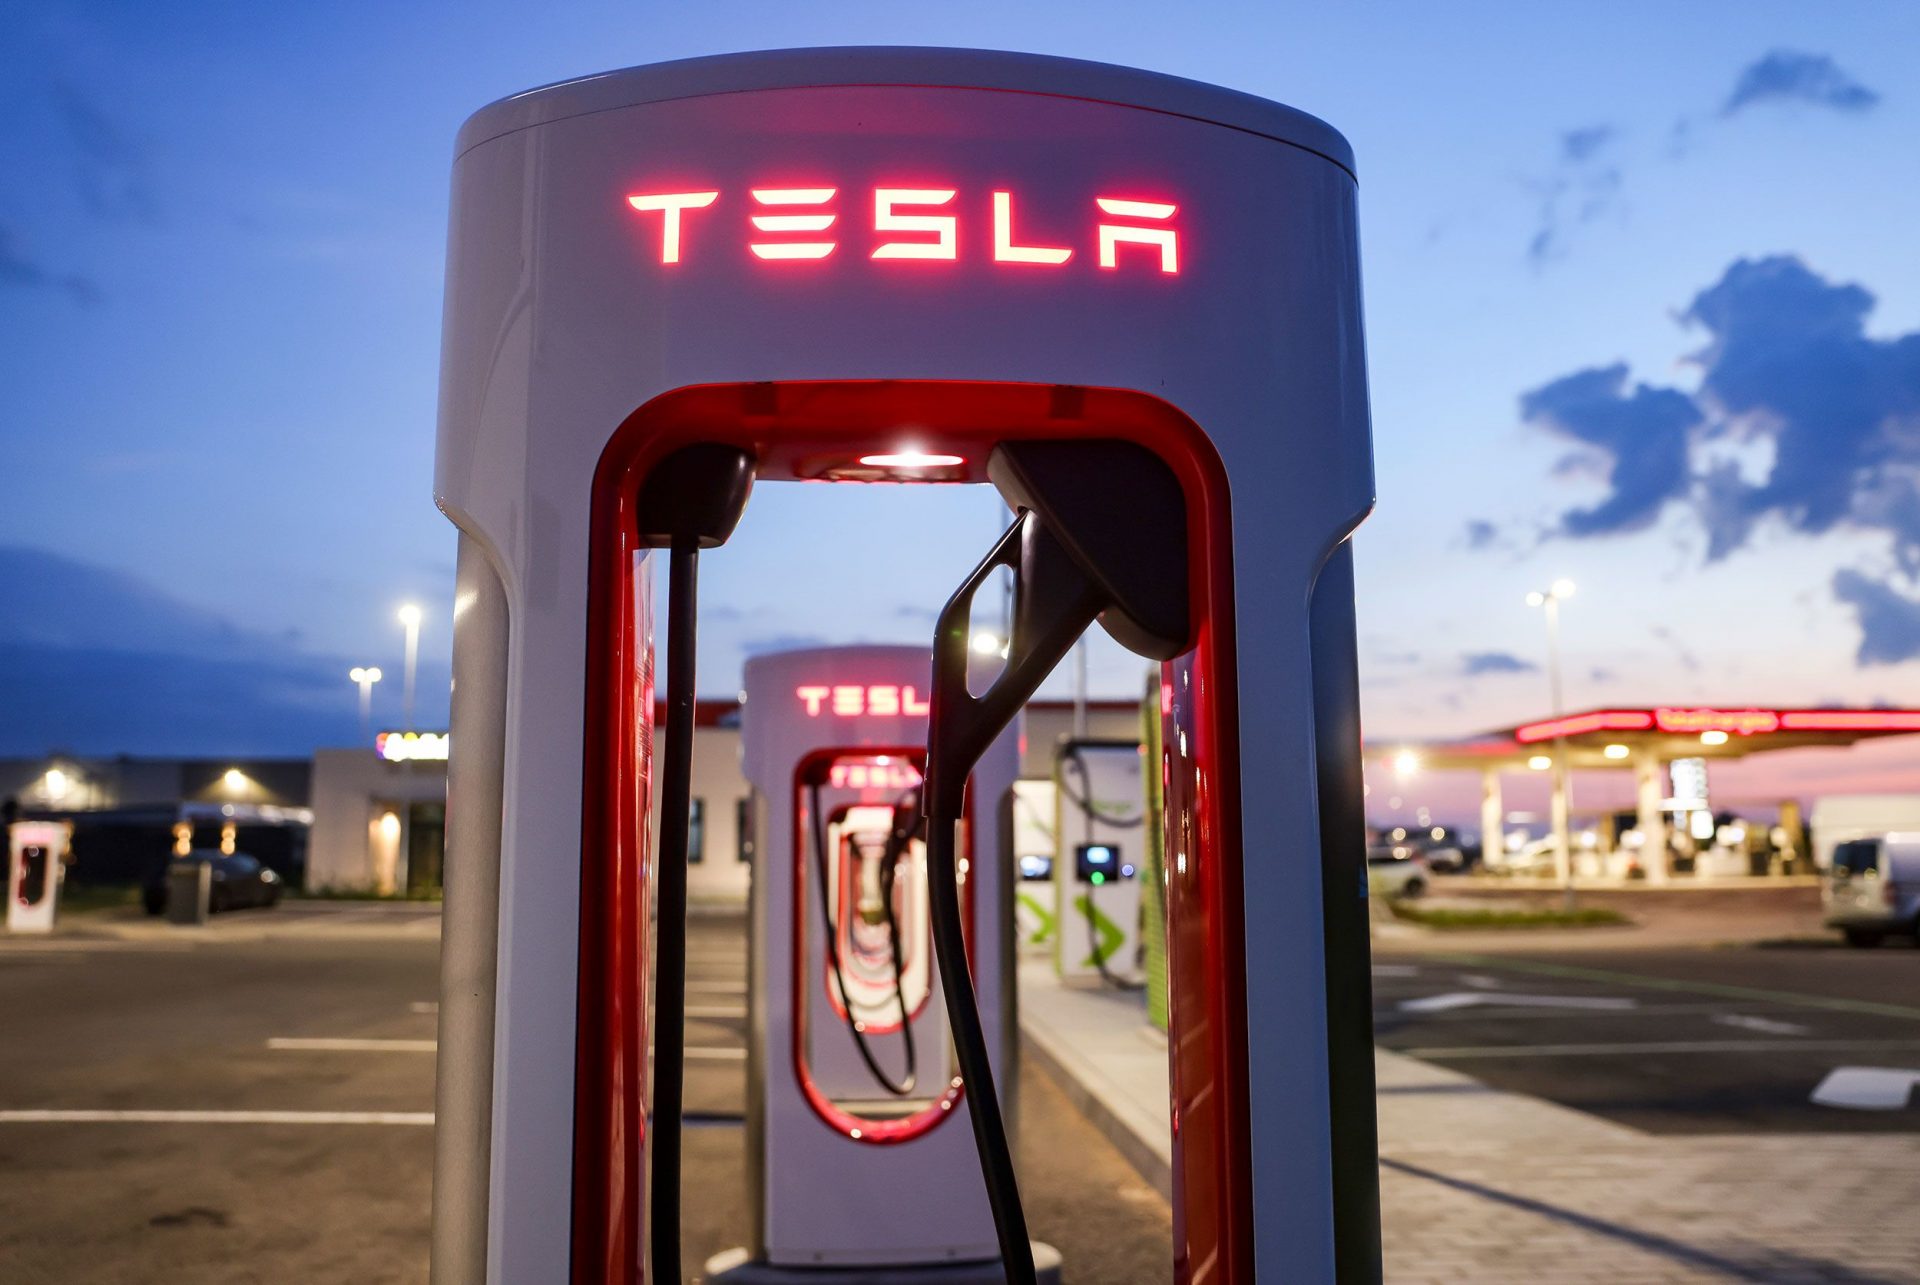
Vulnerabilități cibernetice în sistemele de încărcare ale vehiculelor electrice
Cercetătorii de la SaiFlow au publicat un blog despre probleme de securitate specifice comunicării dintre serviciul de management al sistemului de încărcare (CSMS) și punctul de încărcare al mașinii electrice (CP). De asemenea, cercetătorii au publicat un blog cu detaliile tehnice ale vulnerabilităților, metodelor de atac și măsurilor de ameliorare, notează DNSC, citat de Editiadedimineata.ro.
Concret, există posibilitatea exploatării anumitor vulnerabilități specifice versiunilor 1.6J și 2.0.1 ale Open Charge Port Protocol (OCPP), ce utilizează WebSocket communications. Versiunile sunt disponibile ca parte a infrastructurii implementate în prezent de mai mulți furnizori, notează DNSC.
Citiți mai multe AICI.
Articole asemănătoare
Epidemiologul Octavian Jurma, despre jurnalista Digi24 Carla Tănasie: „Este mai curajoasă decât Președintele României”
WhatsApp confirmă temerile privind noul update: ce se va întâmpla cu datele salvate pe Google Drive
Motivul pentru care Apple înregistrează pierderi de miliarde de dolari
Care sunt alternativele mai puțin nocive ale fumătorilor? ”Pastila de (dez)informare” oferă posibile răspunsuri
Facebook a identificat o nouă campanie de influențare la nivel politic în Statele Unite. Rusia, principala suspectă